Un servicio gestionado de ciberseguridad preventiva para PYMEs que proporciona inventario continuo, detección de CVEs, análisis de puertos y alertas en tiempo real — sin coste enterprise.
La PYME española: el objetivo principal
El 59% de las PYMEs españolas sufrió un ciberataque en el último año. El 70% de los ataques van dirigidos específicamente a ellas.
El riesgo oculto: la superficie de ataque invisible
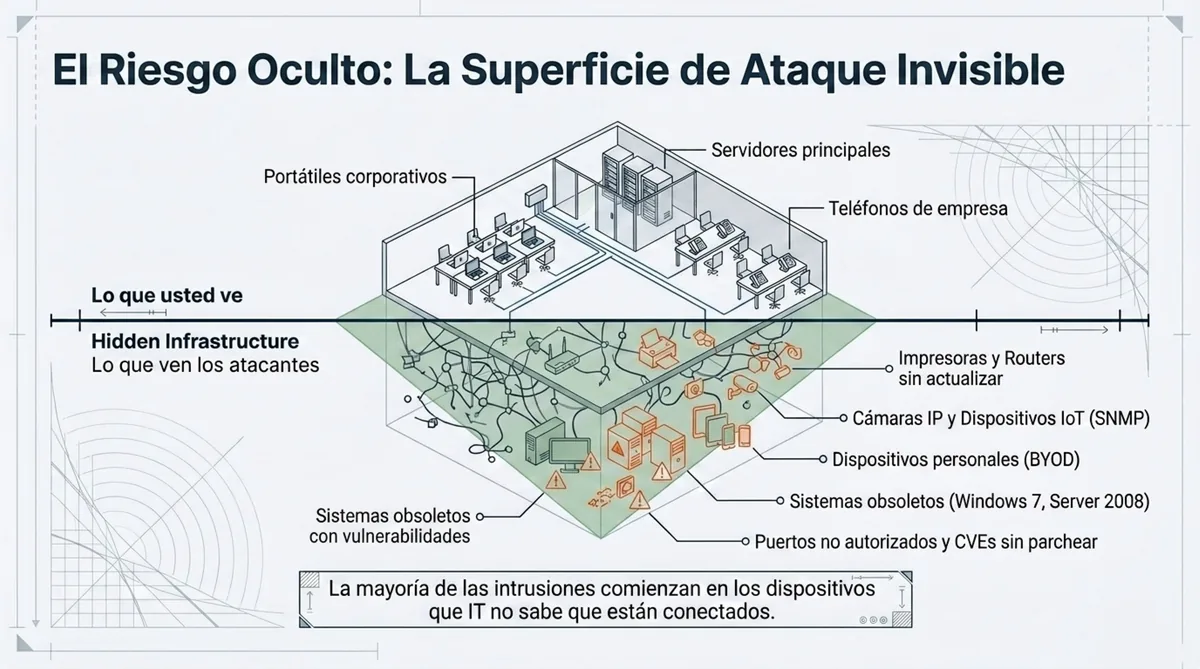
La mayoría de las PYMEs desconoce qué dispositivos están conectados a su red en cada momento. Impresoras, routers, cámaras IP, portátiles personales y equipos obsoletos pueden permanecer activos con vulnerabilidades sin parchear, ampliando la superficie de ataque y favoreciendo el movimiento lateral.
"La mayoría de las intrusiones comienzan en los dispositivos que IT no sabe que están conectados."
Nuestro radar defensivo
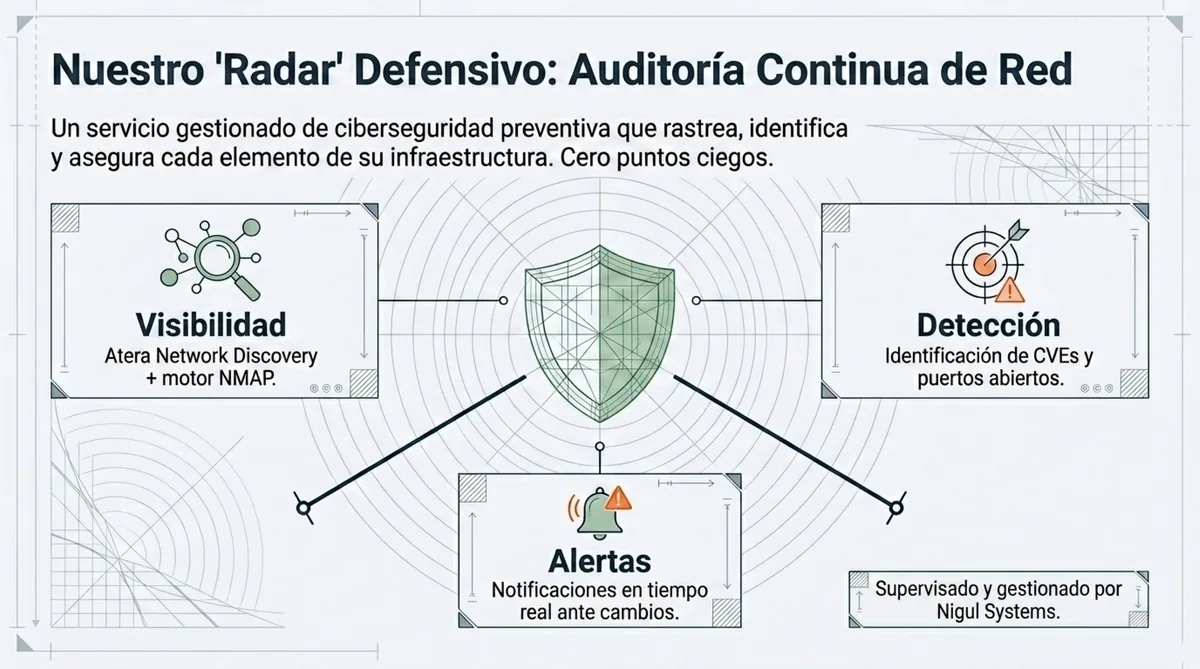
Un servicio gestionado que rastrea, identifica y asegura cada elemento de su infraestructura. Cero puntos ciegos.
Los cuatro pilares del análisis continuo
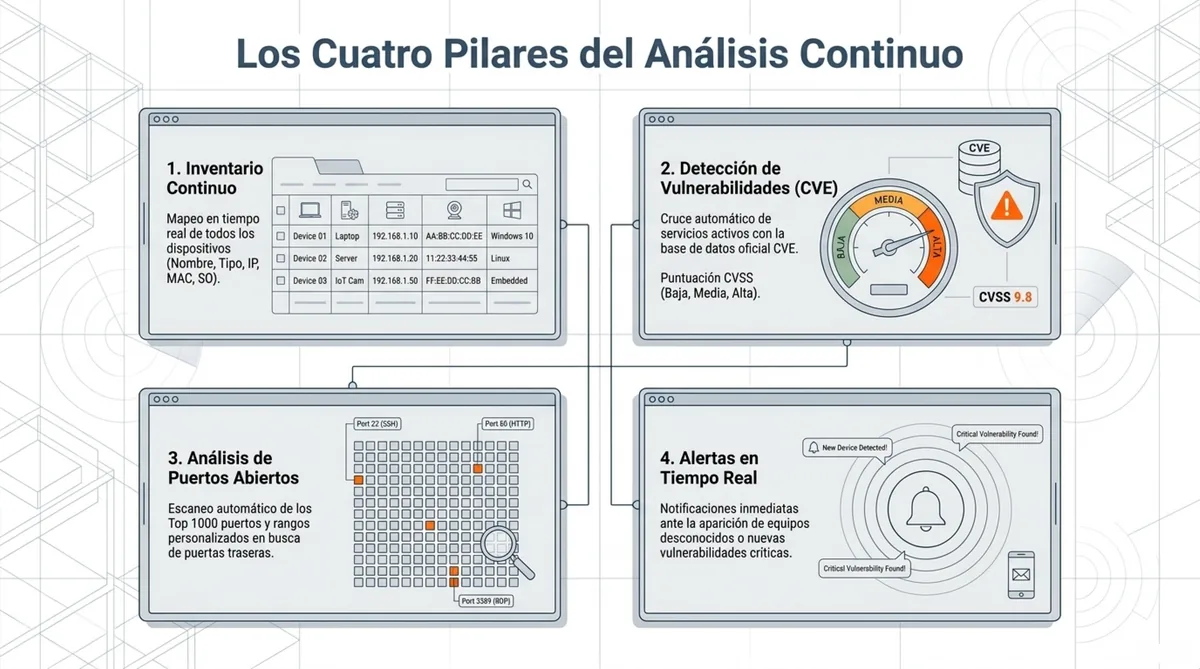
Inventario Continuo de Red
Escaneo automático y programado de toda la red WiFi y Ethernet. Inventario actualizado con nombre, tipo, IP, MAC, fabricante, SO, versión, estado y subredes activas.
Detección de Vulnerabilidades (CVE)
Análisis de servicios y versiones correlacionado con bases públicas de CVEs. Identificación de severidad CVSS (Baja, Media, Alta) y detalle de servicio, puerto y versión vulnerable.
Análisis de Puertos Abiertos
Escaneo de puertos mediante perfiles top 100, top 1000 o rango personalizado. Identifica exposición innecesaria, servicios heredados y vectores de acceso remoto no autorizados.
Alertas en Tiempo Real
Alertas automáticas ante nuevos dispositivos no monitorizados, aparición de CVEs, caída del agente o cambios relevantes en la infraestructura de red.
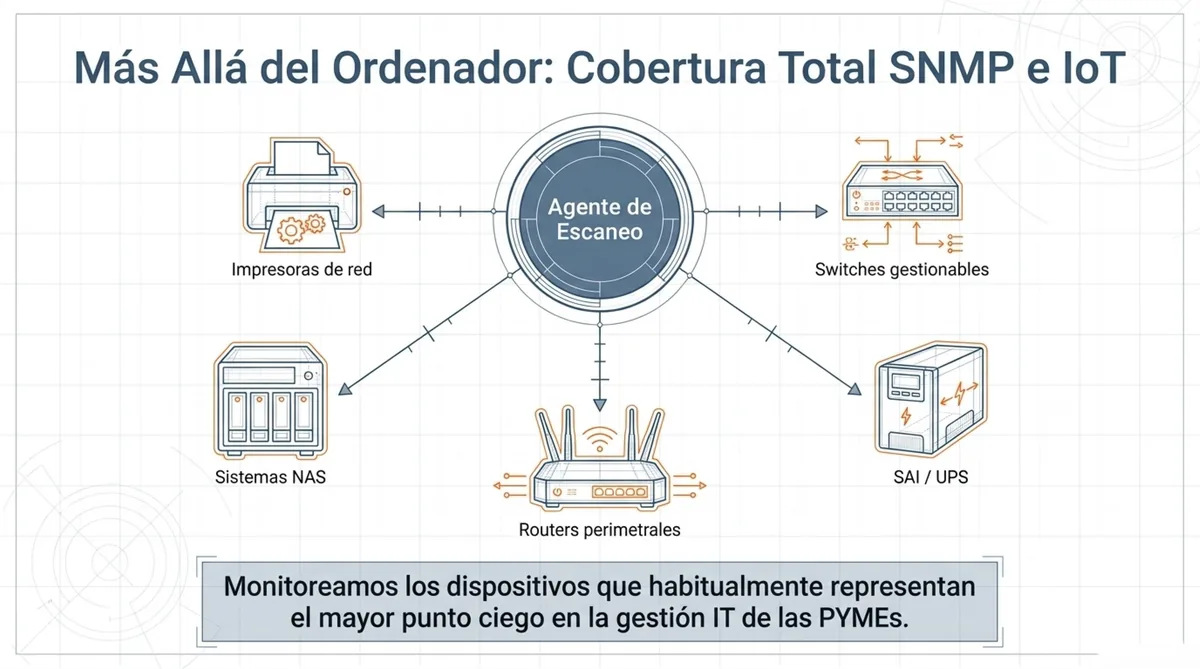
Integración con Wazuh SIEM
La integración con Wazuh SIEM permite correlacionar hallazgos de red con eventos de seguridad en endpoints y servidores. Visibilidad estática de qué hay en la red + correlación dinámica de qué está ocurriendo = Defensa Integral Unificada.
- Reducción de puntos ciegos operativos
- Mayor capacidad de priorización técnica
- Protección de nivel corporativo adaptada a PYME
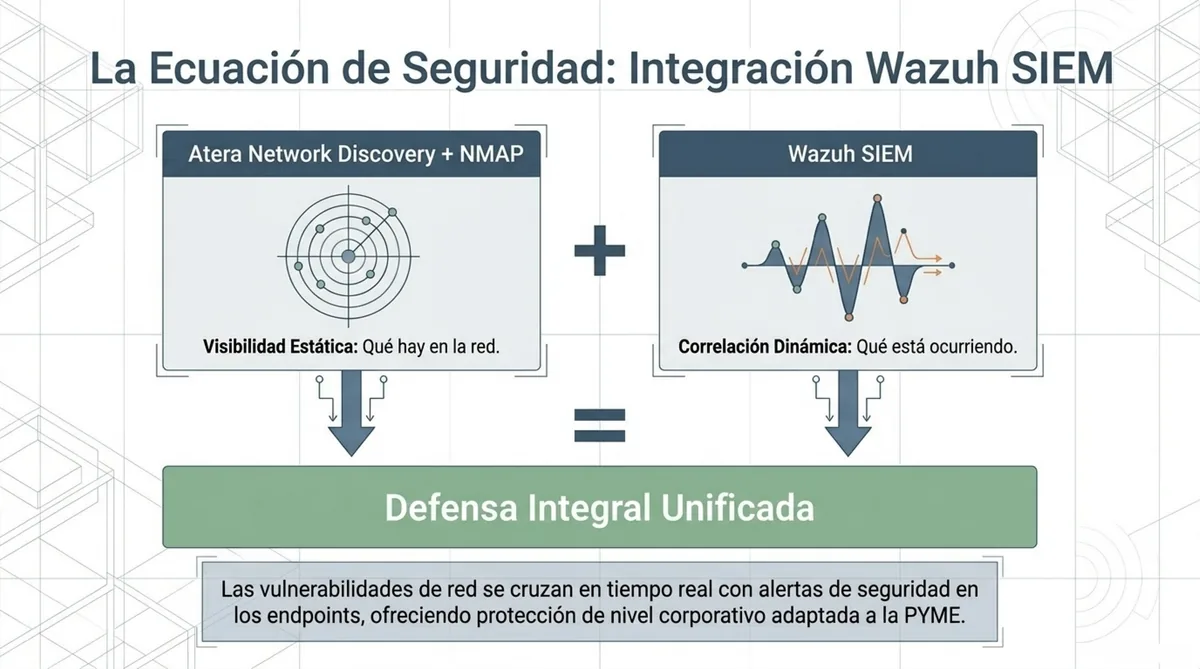
Doble valor: ejecutivo y operativo
Para Dirección / Gerencia
- Visibilidad permanente de activos y riesgos operativos
- Evidencia documental para auditorías y ciberseguros
- Informes ejecutivos en lenguaje comprensible
- Detección de riesgos legales (sistemas obsoletos)
Para IT Interno
- Inventario 100% automatizado sin escaneos manuales
- Integración nativa con Wazuh SIEM
- Logs exportables a Excel (XLS)
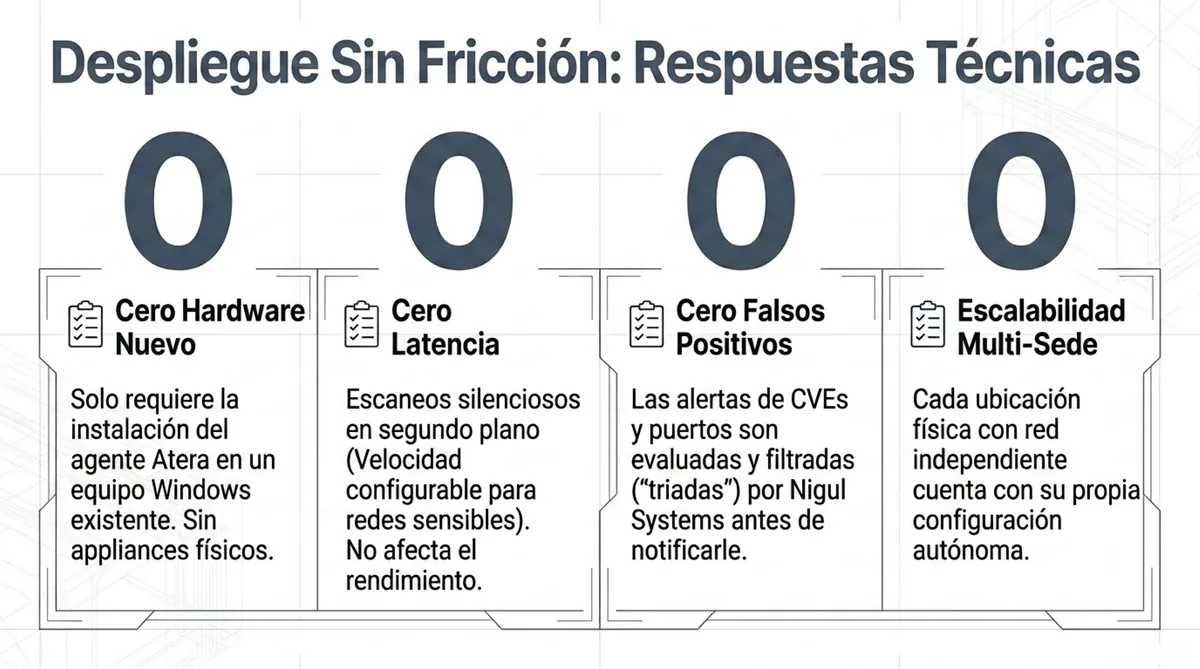
- Alertas triadas — cero ruido innecesario
Alineación normativa sin fricción
La Directiva NIS2, el ENS y la presión de las aseguradoras exigen inventario continuo, visibilidad de vulnerabilidades y evidencias periódicas. Este servicio lo convierte en un control recurrente y documentable.
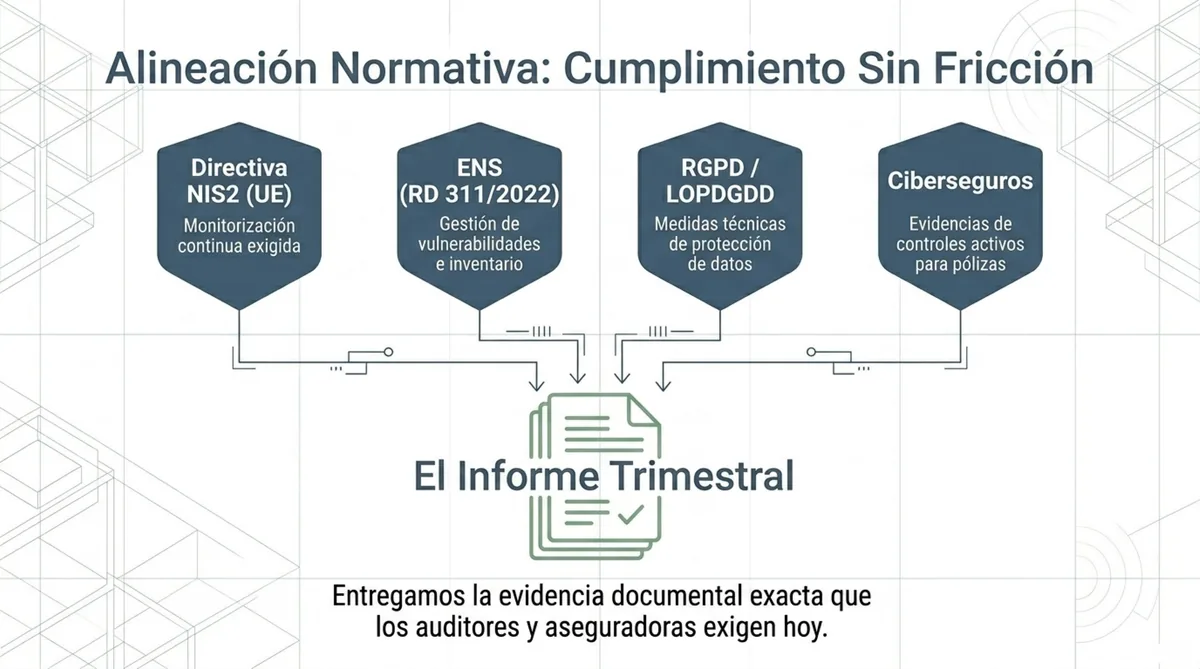
Monitorización continua exigida
Gestión de vulnerabilidades e inventario
Medidas técnicas de protección de datos
Evidencias de controles activos para pólizas
Activación en menos de dos semanas
100% gestionado por Nigul. Cero carga de trabajo para su equipo.
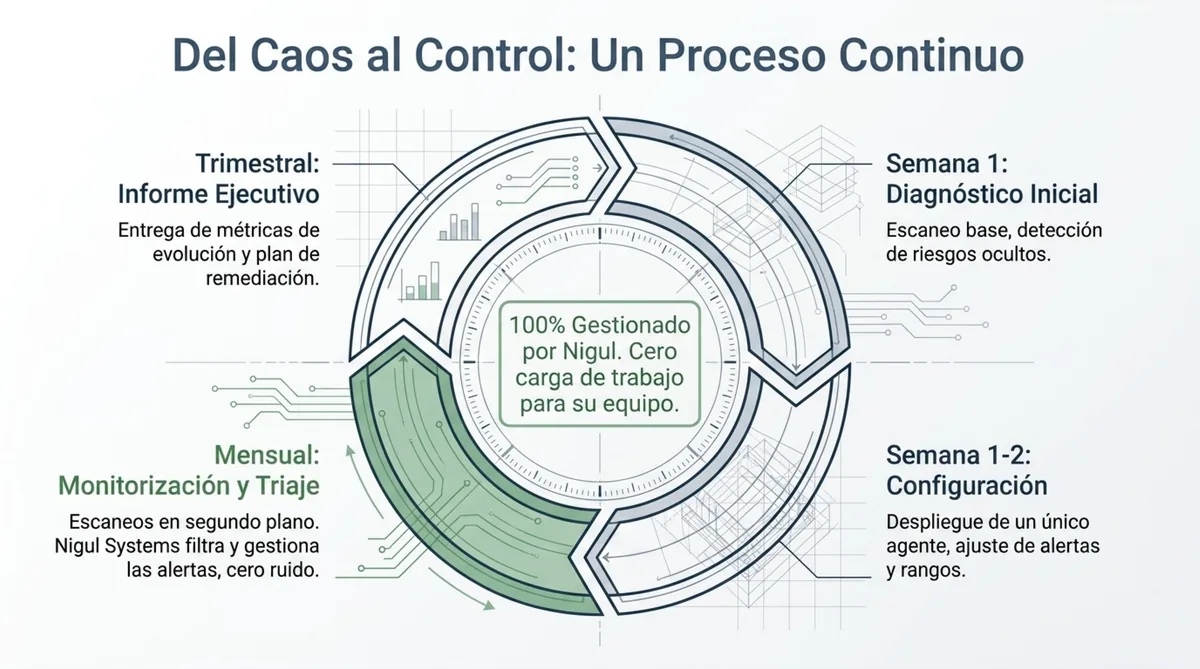
Diagnóstico Inicial
Escaneo completo de la red y generación del primer informe con inventario, puertos abiertos y CVEs activas. Línea base del estado de seguridad y herramienta de preventa técnica.
Configuración y Activación
Instalación del agente de escaneo, definición de frecuencia, parámetros de puertos y alertado, y activación operativa adaptada al perfil del cliente. Sin appliances físicos.
Monitorización Continua
Escaneos automáticos en segundo plano. Nigul Systems revisa las alertas, filtra y triaje técnico. Solo se escala cuando hay riesgos que requieren acción real.
Informe Periódico
Entrega de informes ejecutivos con estado de red, cambios detectados, CVEs relevantes, exposición de puertos y recomendaciones de remediación priorizadas.
Nigul Systems vs. la alternativa
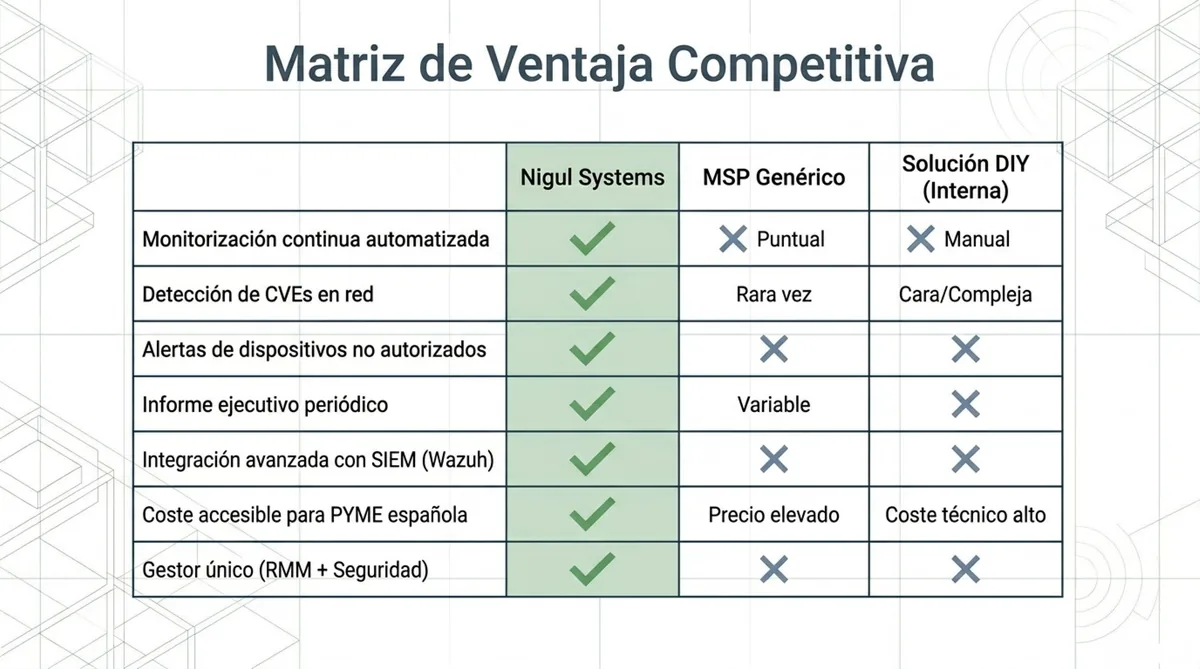
| Característica | Nigul Systems | MSP Genérico | Solución DIY |
|---|---|---|---|
| Monitorización continua automatizada | ✓ | ✗ Puntual | ✗ Manual |
| Detección de CVEs en red | ✓ | Rara vez | Solo con herramientas especializadas |
| Alertas de dispositivos no autorizados | ✓ | ✗ | ✗ |
| Informe ejecutivo periódico | ✓ | Variable | ✗ |
| Integración con SIEM (Wazuh) | ✓ | ✗ | ✗ |
| Coste accesible para PYME española | ✓ | Precio elevado | Coste técnico alto |
| Gestor único de red y seguridad | ✓ | ✗ | ✗ |
Planes de despliegue
Todos los planes incluyen escaneo continuo programado, alertas en tiempo real, exportación de informes y soporte técnico de Nigul Systems. Precio anual por sede o ubicación física.
- Inventario de red
- Alertas básicas
- Informe anual
- Inventario completo
- Detección de CVEs
- Análisis de puertos
- Alertas avanzadas
- Informe trimestral
- Todo lo del plan Estándar
- Integración Wazuh SIEM
- Correlación de eventos
- Informe ejecutivo mensual
Add-On Exclusivo: precios reducidos
Si ya dispone de mantenimiento premium con Nigul Systems, accede a tarifas especiales y al diagnóstico inicial gratuito incluido.
Realizamos el primer mapeo completo de su red sin coste. Descubra qué hay en su red hoy, sin compromiso.
Solicitar ahoraPrecios sin IVA. Cada sede o ubicación física con red independiente requiere un plan separado. Referencia de mercado: servicios equivalentes en España se comercializan entre 1.000 y 4.000 €/año por sede.
MSP especializado, no un bot
Nigul Systems es un MSP especializado en administración de sistemas, ciberseguridad, virtualización, Wazuh SIEM, entornos Linux/Windows y automatización de infraestructura.
Sus alertas no son gestionadas por bots, sino por expertos en seguridad perimetral y hardening con experiencia operativa sobre entornos PYME reales.
Solicite su Diagnóstico Inicial de Red
Descubra su superficie de ataque invisible en menos de 24 horas. Sin compromiso. Sin coste inicial.